
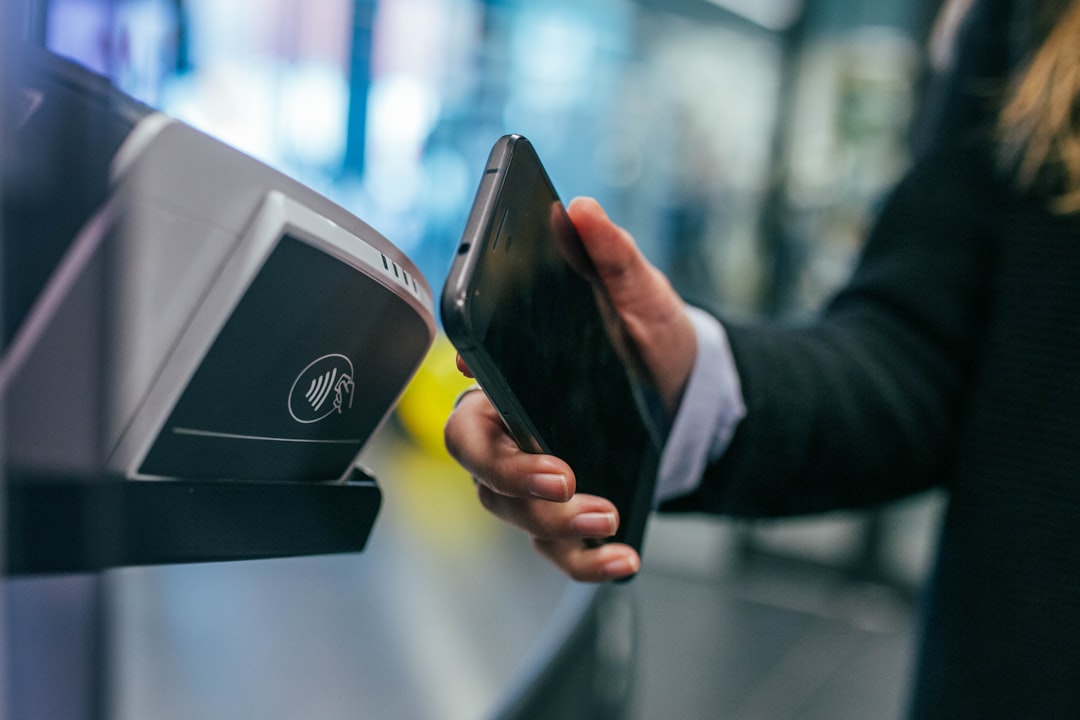
Un pagamento può partire dal conto corrente anche attraverso un’app o un servizio diverso da quello della banca. Con l’Open Banking, infatti, soggetti autorizzati possono offrire servizi di disposizione di ordini di pagamento collegati al conto del cliente. Quando però compare un’operazione che il consumatore non riconosce, la presenza di un’app terza, di un PISP o di un flusso di autenticazione esterno può rendere difficile capire chi abbia fatto cosa. La ricostruzione deve partire dai dati tecnici dell’operazione, dai consensi prestati, dai log della banca e dal soggetto che ha inizializzato il pagamento, senza limitarsi alla dicitura che compare sull’estratto conto.
Responsabilità editoriale: Redazione Consumatori24.
Ultimo aggiornamento sostanziale: 22 settembre 2026.
INVIA LA TUA SEGNALAZIONE
Indica banca, app o servizio utilizzato, importo dell’operazione, data, modalità di autenticazione e perché ritieni di non aver autorizzato il pagamento.
Che cosa significa PISP e perché può comparire in un pagamento
La PSD2 ha aperto il mercato a soggetti terzi autorizzati che possono offrire servizi collegati ai conti bancari. Tra questi vi sono i Payment Initiation Service Provider, o PISP, che possono avviare un ordine di pagamento a valere sul conto detenuto presso la banca del cliente. La Banca d’Italia descrive i PISP come soggetti che inizializzano pagamenti su richiesta del cliente nell’ambito dell’Open Banking.
Questo non significa che il PISP possa liberamente disporre denaro senza autorizzazione. Significa invece che, in una contestazione, può esserci un attore ulteriore rispetto alla banca e al beneficiario finale. Occorre quindi capire quale soggetto abbia avviato l’operazione, quale banca l’abbia eseguita e quali consensi risultino registrati.
Perché il nome sull’estratto conto può confondere
Il cliente può vedere una descrizione che non coincide con il nome dell’app usata o con quello del beneficiario che credeva di pagare. In alcuni flussi il prestatore del servizio di disposizione dell’ordine è diverso dall’esercente o dal destinatario finale. È quindi sbagliato concludere automaticamente che la dicitura sconosciuta indichi una frode.
La prima verifica dovrebbe riguardare identificativo dell’operazione, data e ora, importo, beneficiario, canale di pagamento e soggetto che ha inizializzato l’ordine. Se la banca dispone di log che distinguono l’accesso diretto all’home banking da una richiesta proveniente da un TPP, questa informazione può essere molto utile.
Il consenso all’app non equivale al consenso a ogni pagamento
Un utente può avere collegato in passato un’app al proprio conto per consultare i movimenti o utilizzare un servizio specifico. Questo non implica che ogni successiva operazione sia automaticamente autorizzata. Bisogna distinguere il consenso all’accesso ai dati del conto dal consenso a disporre un determinato pagamento.
La documentazione dovrebbe chiarire se il servizio era di sola informazione oppure anche dispositivo, quali permessi erano stati concessi e per quanto tempo. La differenza tra AISP e PISP è rilevante proprio perché un servizio informativo non ha la stessa funzione di un servizio che può inizializzare ordini di pagamento.
Autenticazione forte: cosa dovrebbe emergere dai log
La Banca d’Italia ricorda che la Strong Customer Authentication si basa su almeno due elementi indipendenti, appartenenti a categorie come conoscenza, possesso e inerenza. In una contestazione, sapere che “è stata usata la SCA” non chiude da solo la questione: serve capire quale autenticazione sia stata effettuata, su quale dispositivo e per quale operazione.
Se il cliente sostiene di non aver disposto il pagamento, i dati su dispositivo, sessione, indirizzo IP, modalità di autenticazione e soggetto che ha avviato l’ordine possono aiutare a ricostruire il percorso tecnico.
Quando l’operazione nasce da una schermata che sembrava appartenere a un altro servizio
Il consumatore può essere indirizzato a una pagina di pagamento da un ecommerce, da una piattaforma di investimento, da un’app di servizi o da un link ricevuto via messaggio. La schermata può poi reindirizzare al sistema della banca per l’autenticazione. In questo passaggio, chi non è abituato all’Open Banking può non rendersi conto di stare autorizzando un bonifico o un pagamento.
La valutazione deve quindi ricostruire ciò che il cliente vedeva prima dell’autenticazione: importo, beneficiario, causale, logo dell’operatore e messaggi visualizzati. Gli screenshot, se disponibili, possono essere decisivi.
Se il cliente ha approvato una notifica sul telefono
Una notifica approvata non dimostra necessariamente che il cliente abbia compreso correttamente l’operazione, ma è un elemento da analizzare con attenzione. Bisogna verificare che cosa veniva mostrato sul dispositivo e se i dati dell’operazione erano coerenti con ciò che poi è stato eseguito.
Consumatori24 ha già affrontato il tema delle notifiche push approvate sotto pressione e delle verifiche su autenticazione e consenso. Nel caso Open Banking si aggiunge la necessità di identificare il soggetto terzo che ha avviato il flusso.
Pagamenti non autorizzati e diritto di contestazione
Quando un consumatore non riconosce un pagamento, è importante contestarlo tempestivamente all’intermediario e chiedere una ricostruzione completa. La questione non dovrebbe essere ridotta a una risposta standard come “operazione autenticata correttamente”. La banca deve indicare gli elementi su cui fonda la propria posizione e il cliente deve poter capire quale procedura sia stata utilizzata.
La pagina madre di Consumatori24 sulla truffa bancaria e le richieste di rimborso inquadra i principali criteri di valutazione delle operazioni contestate.
Chi è il soggetto terzo e come verificarlo
Il nome commerciale dell’app può essere diverso dalla denominazione giuridica del prestatore autorizzato. Conviene quindi verificare nei documenti contrattuali chi fornisce il servizio di pagamento, dove è autorizzato e quale ruolo svolge. Un’app può integrare servizi di soggetti diversi e la sola interfaccia non consente sempre di comprendere la catena.
Se il soggetto terzo non è identificabile, la banca o l’app dovrebbero poter fornire dati sufficienti a ricostruire chi abbia inizializzato l’ordine. Anche il merchant o il beneficiario finale può essere diverso dal prestatore tecnico.
Quali dati chiedere alla banca
Sono utili data e ora precise, identificativo univoco dell’operazione, canale utilizzato, eventuale TPP/PISP coinvolto, dispositivo, metodo di autenticazione, esito della SCA, beneficiario, IBAN o altro identificativo, indirizzo IP quando disponibile e ogni informazione sul redirect o sulla sessione. La richiesta deve essere proporzionata e mirata al caso.
Una risposta che contiene soltanto la formula “operazione regolarmente autenticata” può lasciare aperte molte domande. Occorre sapere come l’operazione sia stata inizializzata e quale informazione sia stata mostrata al cliente al momento dell’autorizzazione.
Se l’operazione è un bonifico istantaneo
I bonifici istantanei sono particolarmente delicati perché vengono eseguiti in tempi molto rapidi. La Banca d’Italia ha ricordato ai consumatori che per i pagamenti non autorizzati è possibile contestare l’operazione al proprio intermediario, mentre per le truffe in cui il cliente dispone volontariamente un bonifico la valutazione può essere diversa. Il contesto dell’autorizzazione è quindi fondamentale.
Se il pagamento è stato avviato tramite un PISP, va ricostruito anche il ruolo del prestatore terzo e non soltanto quello della banca presso cui è aperto il conto.
Open Banking legittimo e frode non sono sinonimi
L’Open Banking è un’infrastruttura regolata e utilizzata da operatori legittimi. Il fatto che un pagamento sia passato attraverso un PISP non significa di per sé che vi sia stata una frode. Allo stesso modo, la presenza di un soggetto autorizzato nel flusso non esclude che il cliente possa contestare un’operazione che non riconosce.
La valutazione corretta evita due errori opposti: considerare sospetta qualsiasi app terza oppure accettare automaticamente ogni operazione solo perché tecnicamente è transitata attraverso un prestatore autorizzato.
Documenti e cronologia da conservare
Conviene raccogliere estratto conto, email e notifiche, screenshot dell’app, contratto o termini del servizio terzo, comunicazioni con banca e PISP, eventuali messaggi ricevuti prima del pagamento e risposta al disconoscimento. Una cronologia semplice con orari e passaggi aiuta a capire dove il flusso sia cambiato rispetto a ciò che il cliente credeva di fare.
È utile anche annotare se il telefono era in possesso del cliente, se vi erano altri dispositivi associati e se nei giorni precedenti erano state concesse autorizzazioni a nuove app.
Quando è opportuno chiedere assistenza
È opportuno approfondire quando la banca attribuisce il pagamento a un servizio terzo che il cliente non ricorda di avere utilizzato, quando manca chiarezza sul consenso, quando i log indicano un dispositivo o una sessione anomala oppure quando la schermata mostrata al cliente non sembra coincidere con l’operazione effettivamente eseguita.
La presenza di Open Banking non rende il caso automaticamente più debole o più forte: lo rende più articolato, perché bisogna ricostruire il ruolo di ciascun soggetto.
Consumatori24: leggere insieme banca, app e flusso di autorizzazione
Consumatori24 può esaminare documenti, risposta della banca, dati del servizio terzo e cronologia dell’operazione per capire quali passaggi siano stati effettivamente autorizzati e quali restino da chiarire. Una contestazione efficace deve individuare il punto preciso in cui il pagamento è stato inizializzato, autenticato ed eseguito.
L’obiettivo è evitare formule generiche e mettere in relazione consenso, dispositivo, PISP, beneficiario e risposta dell’intermediario.
Non riconosci un pagamento avviato tramite un’app o un servizio Open Banking?
Indica banca, app coinvolta, importo, data, modalità di autenticazione e motivazione con cui l’operazione è stata considerata valida.


 UdineToday

 Eco di Bergamo
 Corriere dell’Umbria